Security Insight
Sicurezza degli host e allarmi SIEM letti nel contesto dei servizi di business.
Dall’allarme all’host, dall’host al servizio
Security Insight integra la conoscenza interna degli host con gli eventi rilevati dal SIEM e li rende leggibili sulle mappe topologiche e applicative. Per ogni macchina monitorata aiuta a capire quali servizi sono esposti, quali utenti vi accedono, quali processi sono in esecuzione e quali eventi di sicurezza interessano i servizi di business.
- Host Security Analysis tramite agent Sentinet³ Infinity
- SIEM Integration: allarmi associati agli asset e alle loro dipendenze
- Analisi storica con la Time Machine di Sentinet³ Core
Controllo efficace degli host
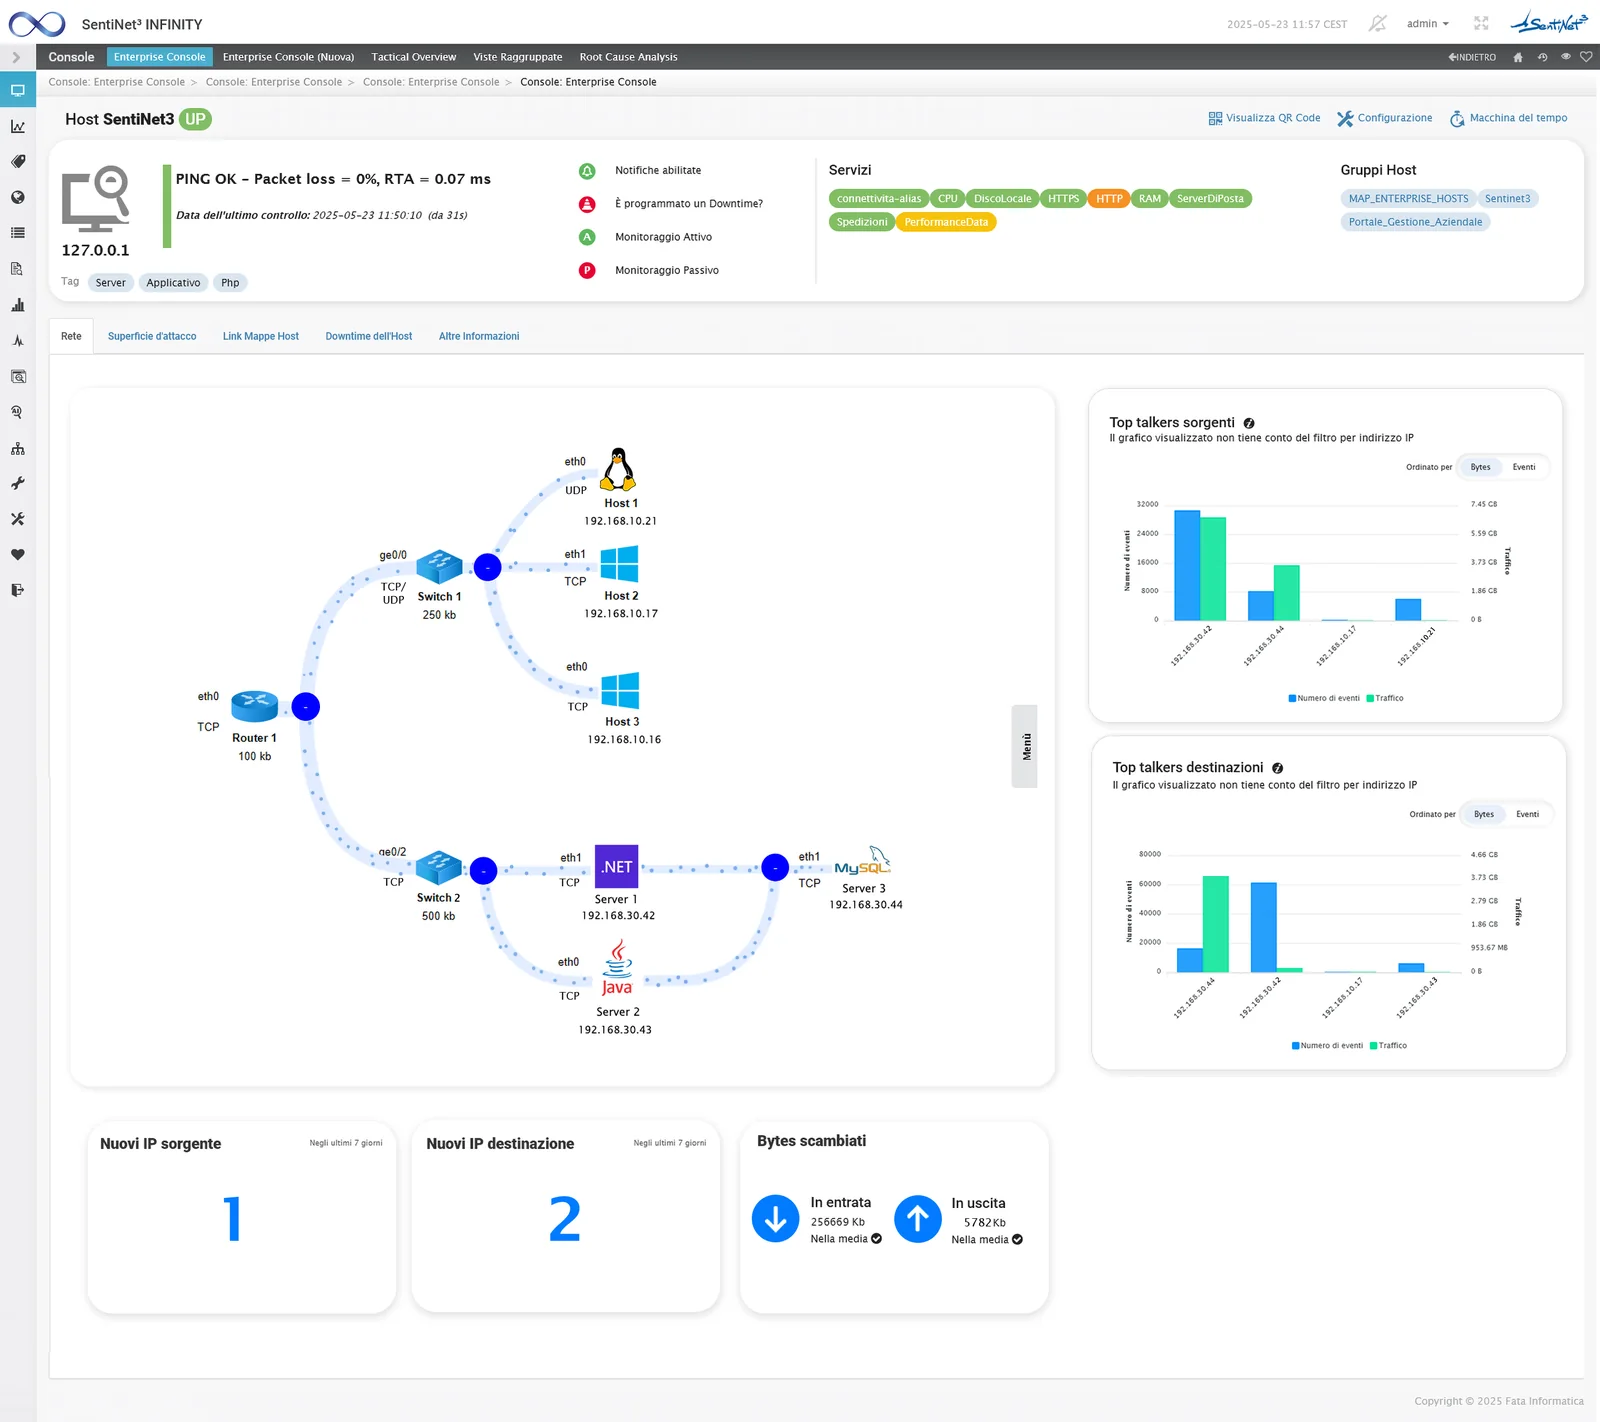
Le infrastrutture IT diventano sempre più complesse. Security Insight semplifica il lavoro dei team SOC, velocizza la contestualizzazione degli eventi e il triage, e aiuta le aziende a:
Processi sospetti e fileless
Identificare applicazioni e processi sospetti, incluse le esecuzioni fileless (processi PowerShell e svchost).
Nuovo software e superficie di attacco
Monitorare l’installazione di nuovo software e le modifiche della superficie di attacco.
Utenti privilegiati
Monitorare gli utenti con privilegi elevati, per individuare escalation di privilegi sospette.
Sistema e rete correlati
Correlare gli eventi di sistema con l’attività di rete per rilevare attacchi avanzati.
Configurazioni e file critici
Controllare le configurazioni di sistema e i file critici per individuare modifiche sospette.
Raccolta periodica e controllo delle variazioni
L’agent raccoglie periodicamente lo stato di sicurezza degli host gestiti. La scheda Sicurezza presenta l’ultimo campionamento, evidenzia gli elementi comparsi negli ultimi 30 minuti e consente il confronto con i campionamenti precedenti.
| Categoria | Informazioni disponibili |
|---|---|
| Superficie d’attacco | Processi in ascolto su TCP e UDP: porta, PID, binding, percorso di installazione e comando. |
| Connessioni | Connessioni stabilite verso i servizi esposti, con IP e porte locali e remote. |
| Accessi | Storico di login e logout, host di provenienza, permanenza, utenti connessi e privilegiati. |
| Processi e software | Processi in esecuzione, software installato con versione, servizi in avvio automatico. |
| Storico | Primo e ultimo rilevamento e confronto delle informazioni tra date diverse. |
Superficie d’attacco e servizi in ascolto
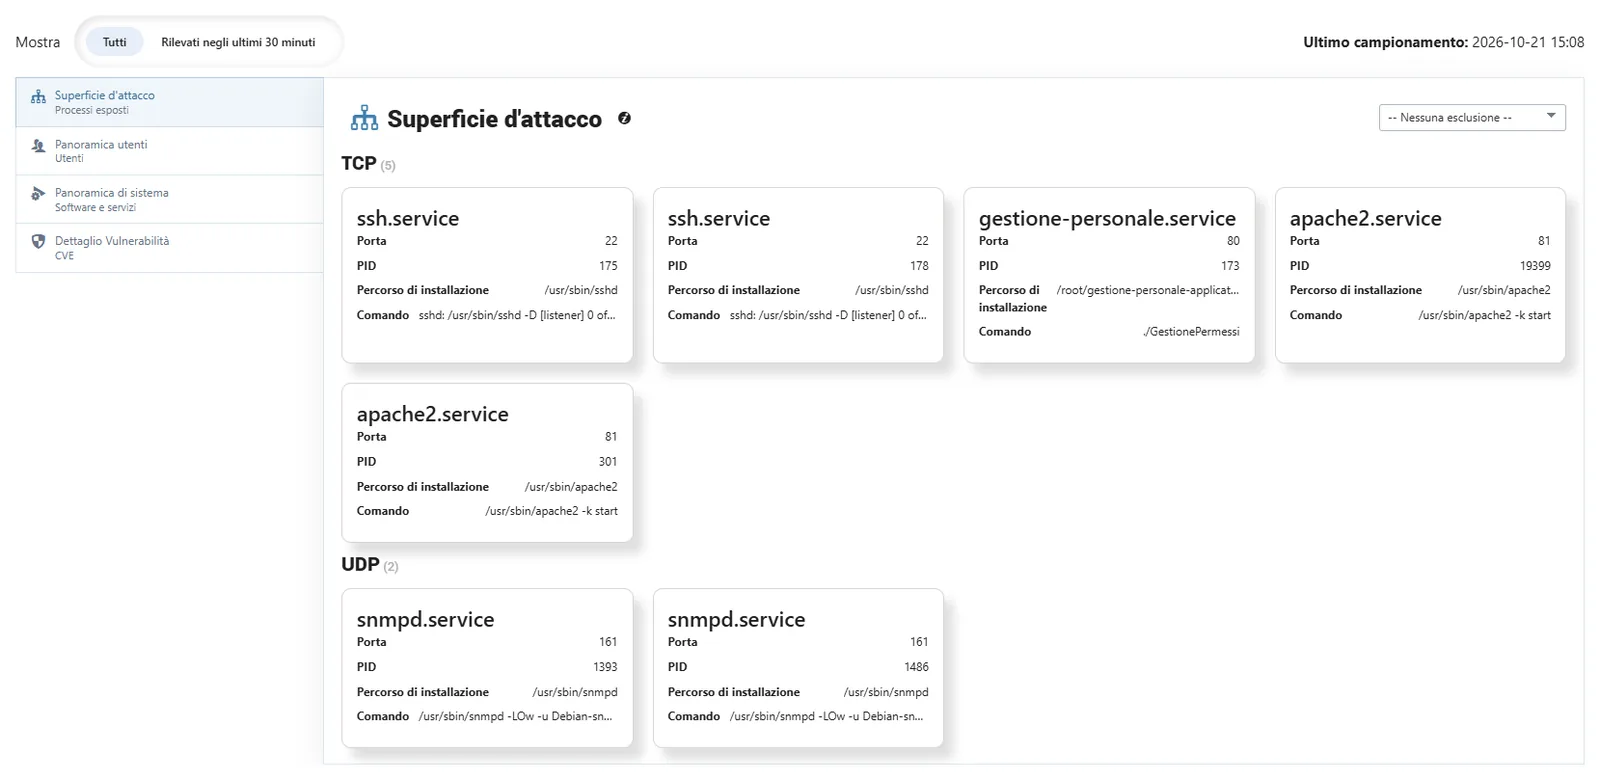
La superficie d’attacco è presentata per protocollo, separando porte TCP e UDP. L’operatore riconosce le applicazioni raggiungibili e apre il dettaglio del processo che espone ciascun servizio. Template di esclusione, associati agli agent e configurati per sistema operativo, filtrano i processi di sistema noti e riducono il rumore.
Un processo in ascolto su 0.0.0.0 indica il binding su tutte le interfacce locali; la raggiungibilità effettiva dipende anche dal contesto di rete e dalle regole di sicurezza.
Processi esposti e connessioni effettive
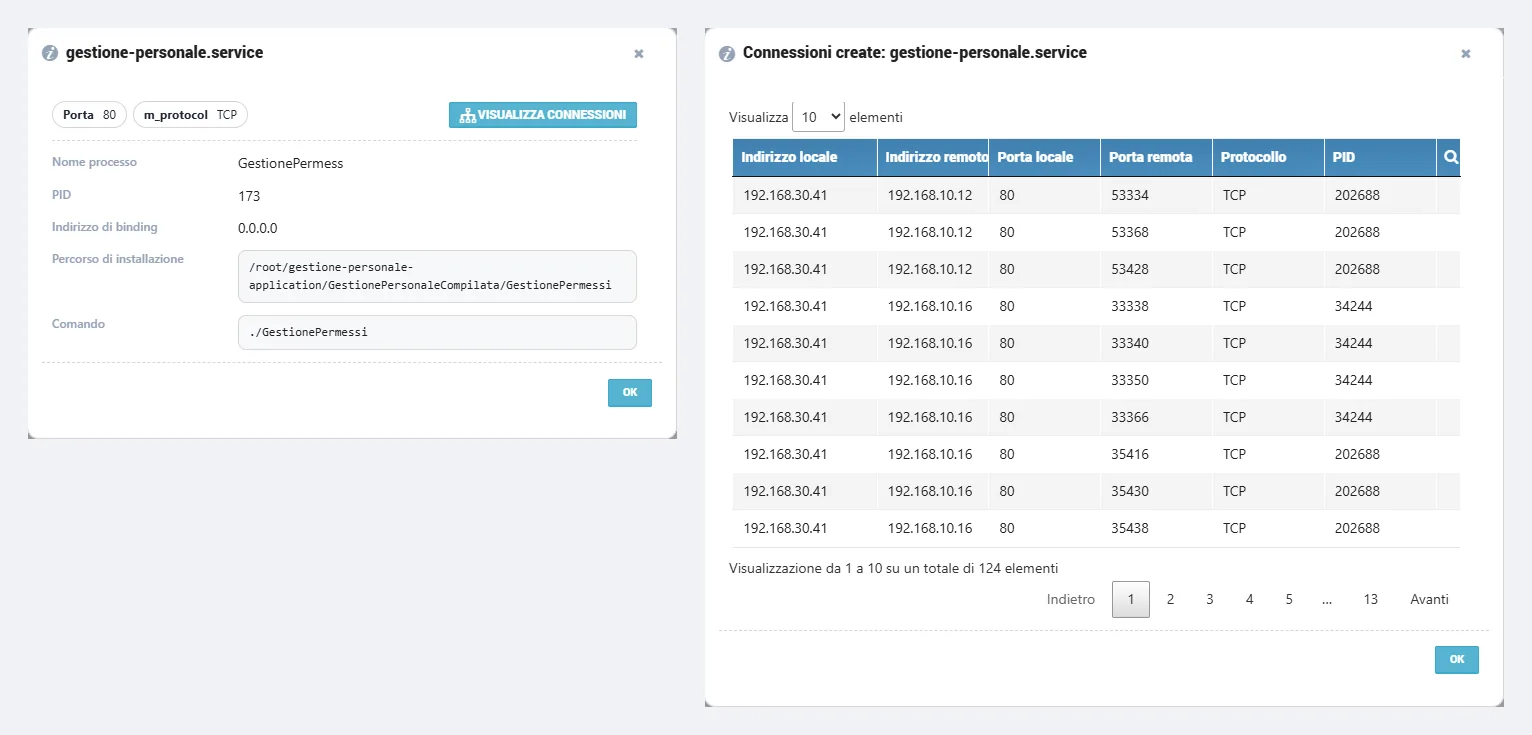
Selezionando un servizio, il dettaglio mostra PID, porta, protocollo, indirizzo di binding, percorso di installazione e riga di comando. La funzione Visualizza connessioni elenca le comunicazioni effettive con quel processo, con indirizzi e porte di sorgente e destinazione.
Si passa così dall’elenco delle porte esposte all’identificazione dei client che stanno usando un servizio: utile per verificare relazioni attese, esaminare un accesso sospetto o approfondire un evento emerso dalle mappe.
Accessi, utenti privilegiati e sessioni
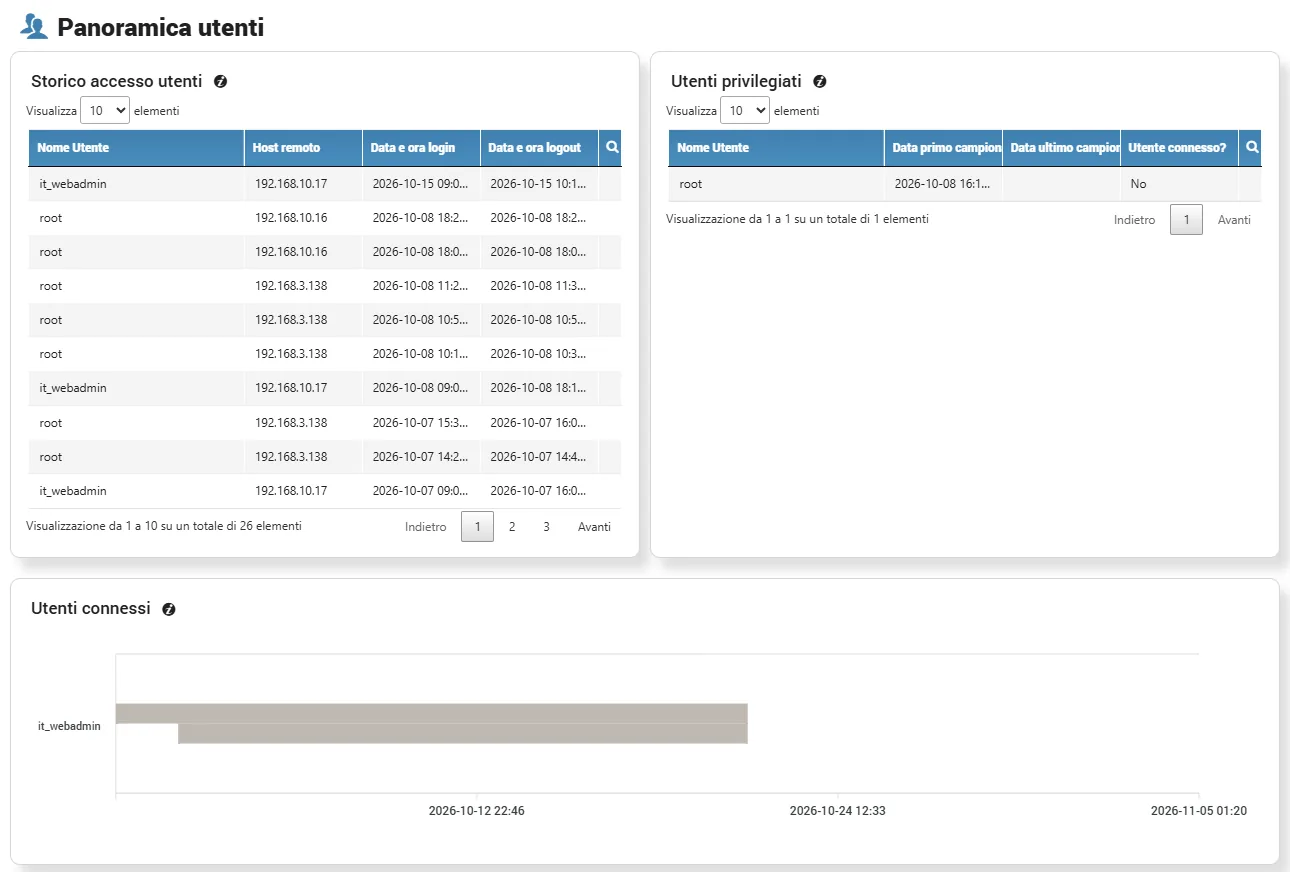
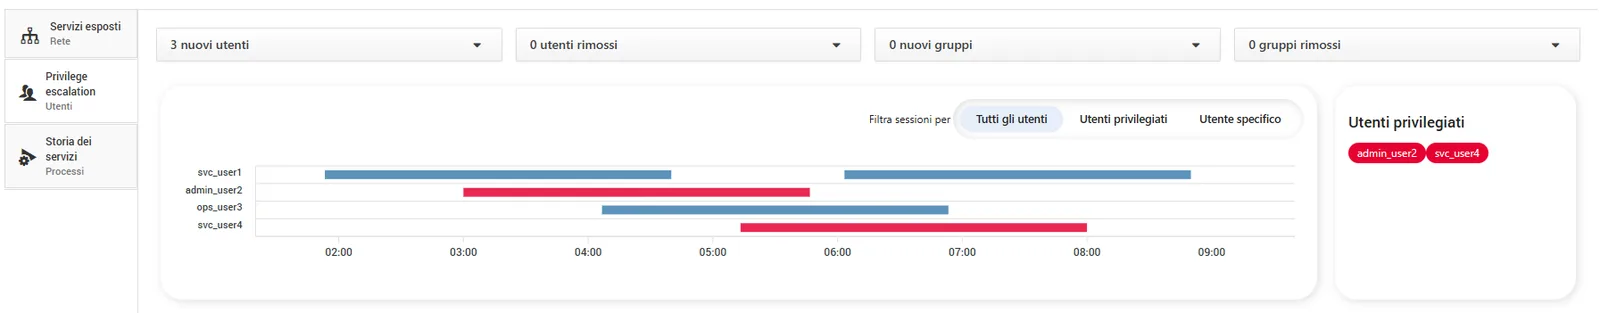
La panoramica utenti aggrega lo storico degli accessi con nome utente, host di provenienza e tempi di login e logout. Una vista separata elenca gli utenti privilegiati, come amministratori e sudoer, e una timeline ricostruisce quando gli utenti risultavano connessi.
Si verificano così accessi e permanenze nel tempo, mettendo in evidenza le identità con poteri elevati sull’host.
Processi, software installato e servizi automatici
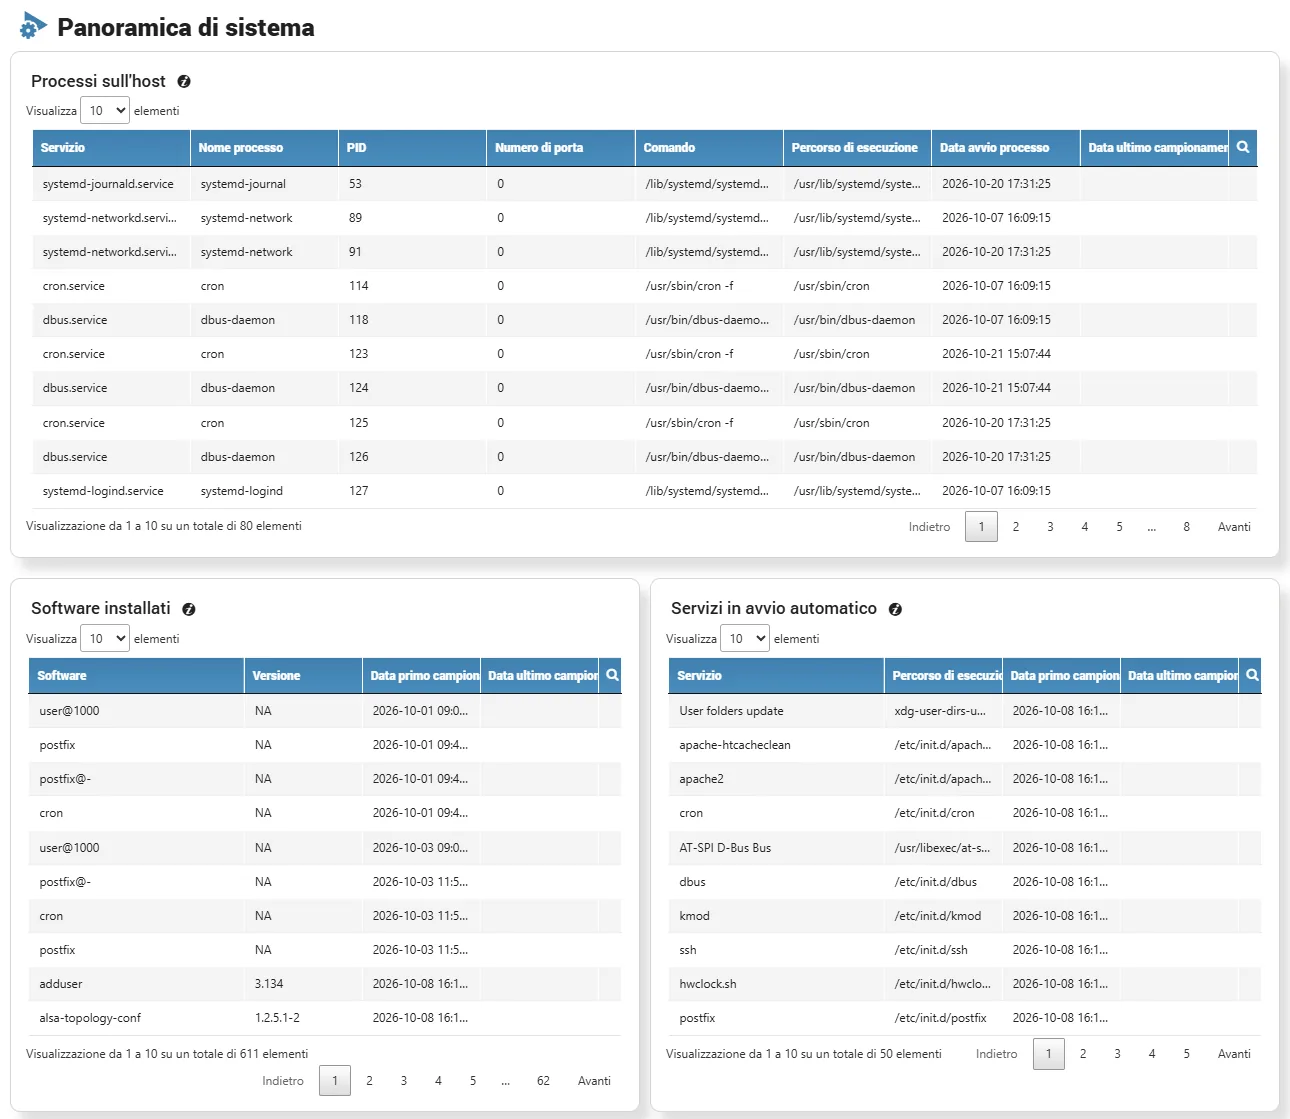
La panoramica di sistema riunisce processi attivi, applicazioni e pacchetti software installati con le relative versioni e i servizi configurati per l’avvio automatico. Per ogni entità sono registrati primo e ultimo rilevamento, per distinguere componenti consolidate e modifiche recenti.
Che cosa è cambiato sull’host
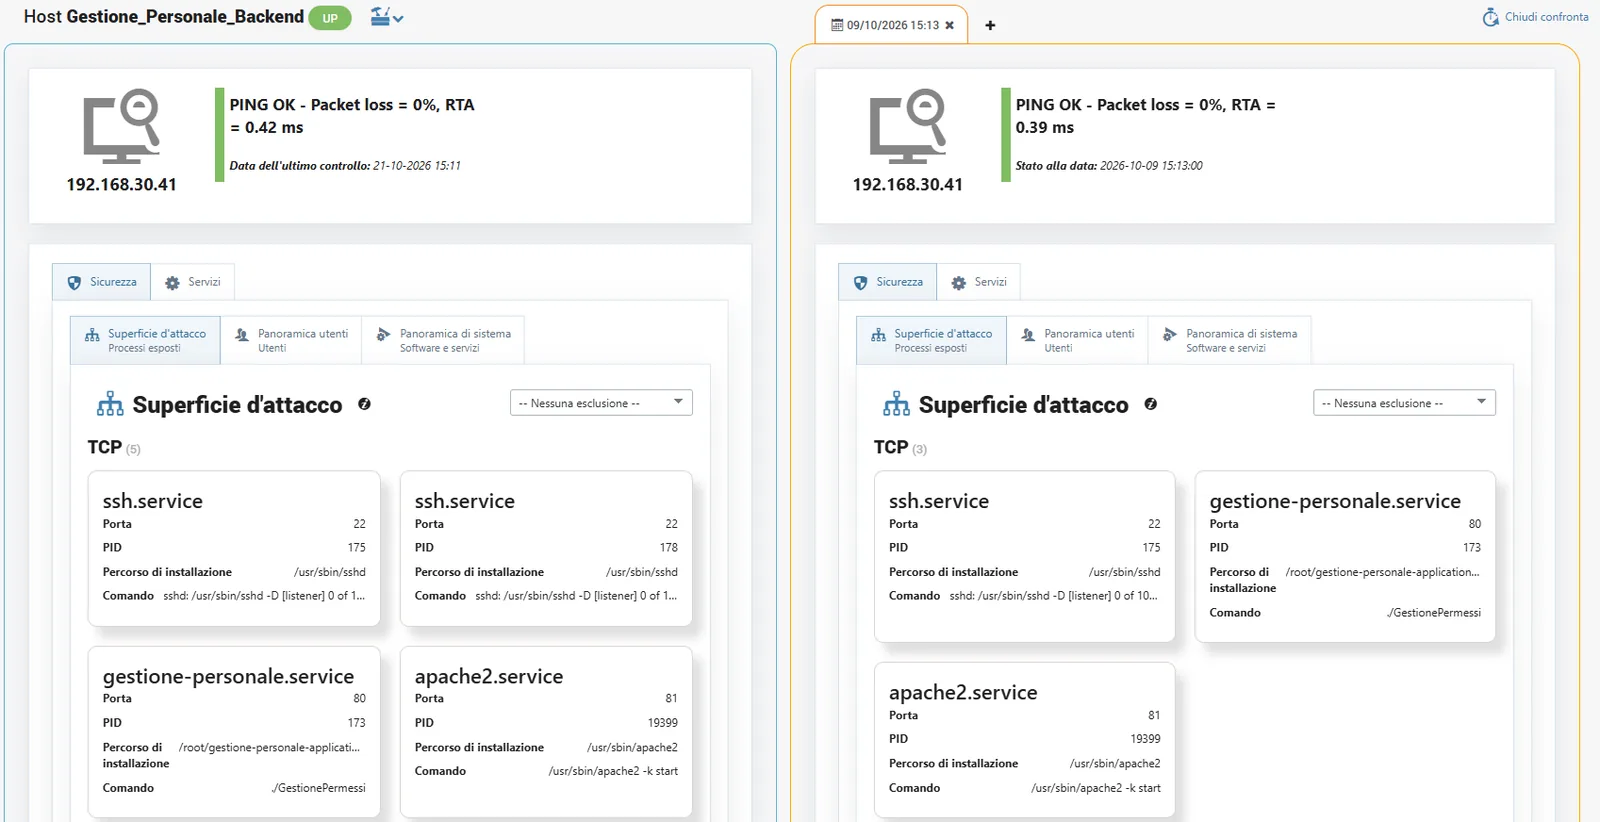
Il confronto tra lo stato attuale e una data precedente mostra le variazioni della superficie d’attacco. In una vista affiancata emergono servizi comparsi o scomparsi, modifiche alle installazioni e cambiamenti delle informazioni rilevate dagli agent.
Nell’esempio, tre servizi TCP esposti in passato sono confrontati con i cinque dello stato più recente: due nuove esposizioni diventano subito visibili e possono essere valutate.
La navigazione temporale è erogata dalla Time Machine di Sentinet³ Core e usata da Security Insight.
Servizi esposti, giorno per giorno
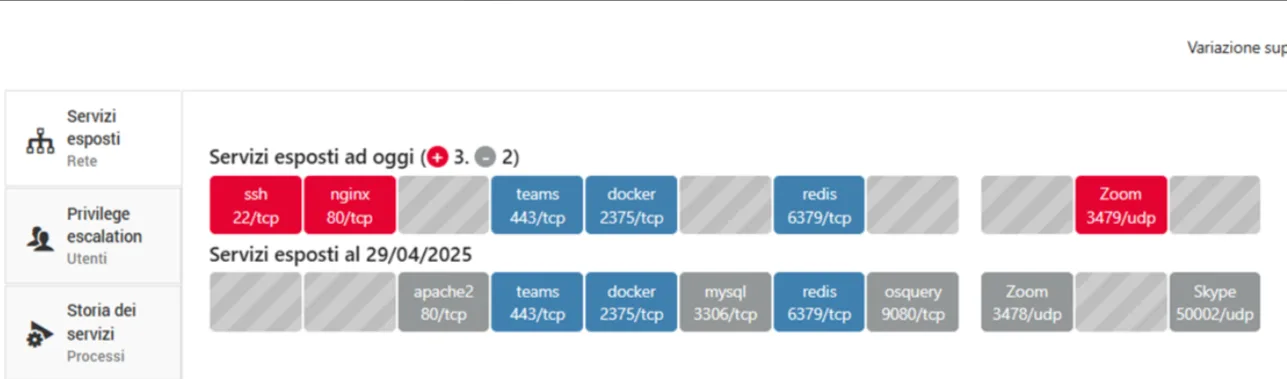
La stessa logica si applica all’elenco dei servizi esposti: la vista affianca quelli rilevati oggi a quelli di una data precedente, così una nuova esposizione non passa inosservata.
Gli allarmi SIEM sulle mappe dei servizi
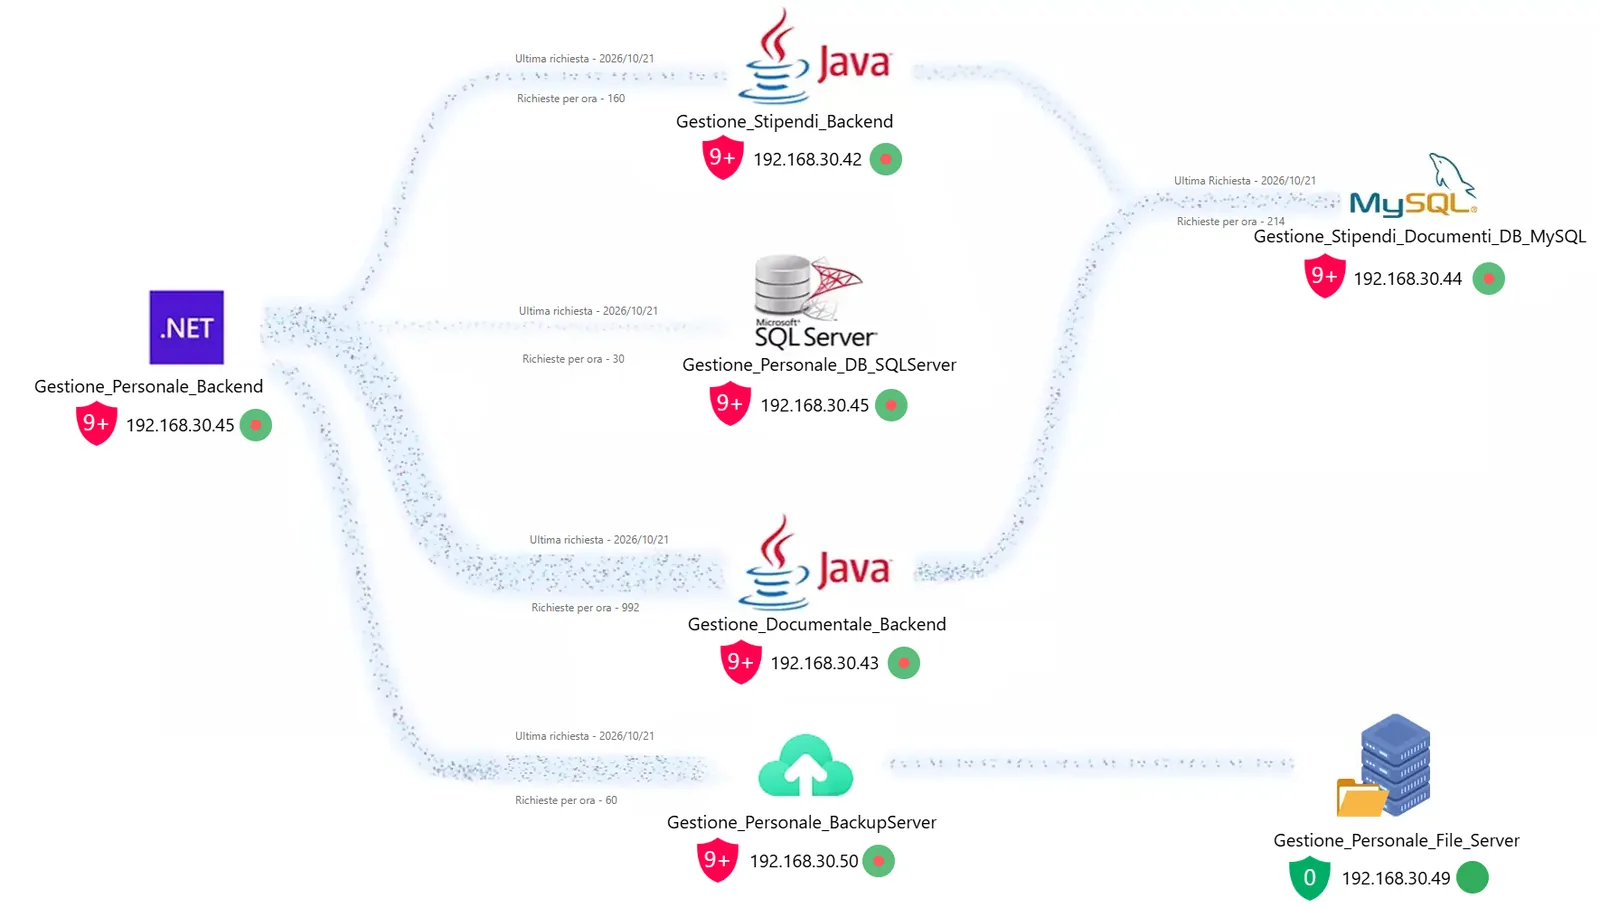
Security Insight recupera gli allarmi dai SIEM integrati e li associa agli host tramite l’indirizzo IP. Sulle mappe topologiche e applicative ogni host mostra un indicatore a scudo con il numero di eventi e un colore sintetico di gravità.
L’operatore vede subito quali componenti di un servizio sono coinvolti, come backend, database e servizi documentali, senza ricostruire a mano la relazione tra indirizzo IP e funzione di business.
Analisi dell’evento e MITRE ATT&CK
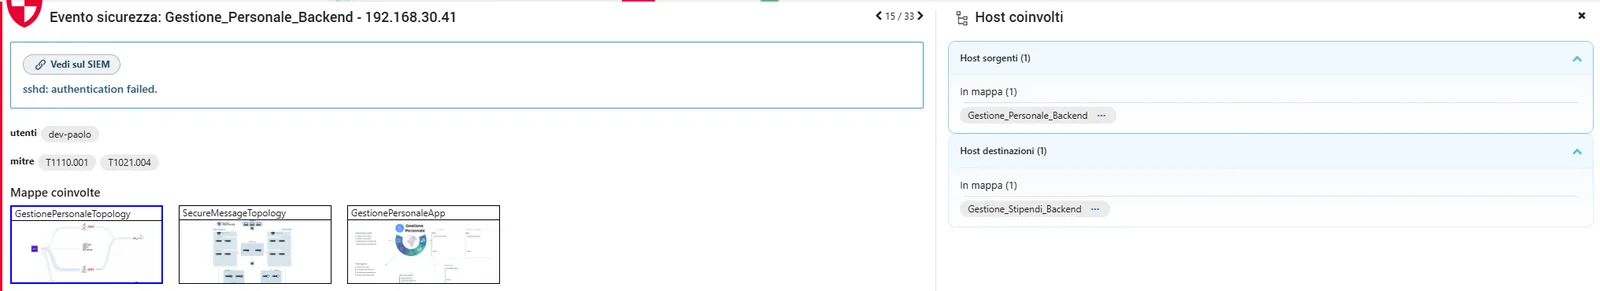
Un clic sullo scudo apre il dettaglio dell’evento: testo dell’allarme, utenti coinvolti, tecniche MITRE ATT&CK, eventi correlati, collegamento all’evento originale nel SIEM, host sorgenti e destinatari. Dalla stessa vista si apre la scheda Sicurezza dell’host, lo si evidenzia nelle mappe o se ne avvia l’inserimento nel monitoraggio, se non è ancora censito.
Gli eventi di un host, lungo il tempo
La timeline degli eventi per host ordina nel tempo ciò che accade su ciascuna macchina. Aiuta a ricostruire la sequenza di un incidente e a leggere gli eventi di sistema insieme all’attività di rete.
Riepilogo degli eventi, sempre a portata
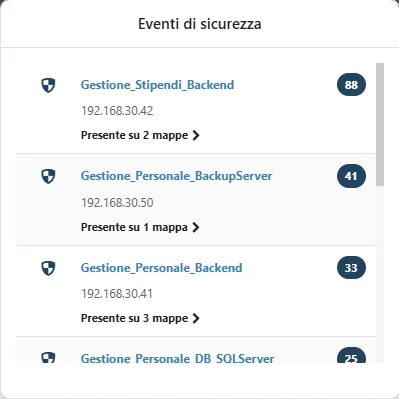
Nella barra superiore della console un’icona a scudo richiama l’elenco degli host interessati da eventi di sicurezza, con i conteggi e le mappe in cui compaiono. La navigazione degli incidenti resta disponibile anche quando l’operatore non sta consultando una mappa.
Console SIEM e contestualizzazione Sentinet³
Host Security Analysis e SIEM Integration lavorano in continuità: dall’evento all’host, dall’host ai processi esposti, alle connessioni e agli utenti, poi alle relazioni di rete e ai servizi applicativi.
| Nella sola console SIEM | Con la contestualizzazione Sentinet³ |
|---|---|
| L’allarme è associato a IP e messaggi | L’host è riconosciuto all’interno delle mappe di servizi e dipendenze. |
| L’impatto sul business richiede un’indagine separata | I servizi e le componenti potenzialmente interessati sono subito individuabili. |
| Sorgente e destinazione vanno correlate manualmente | Le relazioni tra gli host coinvolti sono presentate nel pannello dell’evento. |
| Lo stato interno dell’host non è necessariamente visibile | Processi, connessioni, utenti e software sono raggiungibili dalla scheda Sicurezza. |
Un tassello dell’ecosistema Infinity
Security Insight non sostituisce il SIEM e non incorpora la Vulnerability Assessment. Le sue informazioni su host, accessi e connessioni arricchiscono Threat Insight, che gestisce Continuous VA e percorsi di attacco; Network Insight aggiunge i flussi osservati e il Core garantisce monitoraggio, topologia e Time Machine.
Per i diversi livelli del SOC: al primo livello Security Insight dice rapidamente se un evento riguarda asset strategici; al secondo e terzo livello accelera l’analisi avanzata e la risposta operativa.
Il risultato è la Cybersecurity Situational Awareness: lo stato di sicurezza delle diverse aree della rete percepito in modo chiaro e rapido, per intervenire in tempo.
Un tentativo SSH fallito tra due backend
Sulla mappa del servizio Gestione Personale compare un allarme: un utente ha tentato senza successo un accesso SSH da Gestione_Personale_Backend a Gestione_Stipendi_Backend. Il pannello dell’evento lo classifica con le tecniche MITRE T1110.001 (password guessing) e T1021.004 (Remote Services: SSH) e mostra i due host coinvolti. L’evento è investigabile come possibile indicatore di un tentativo di movimento laterale; da solo non prova una compromissione riuscita. L’analista prosegue dalla scheda Sicurezza: processi esposti, connessioni e utenti dell’host.
Tutti gli scenariApprofondimenti correlati
Vuoi vedere Sentinet³ sulla tua infrastruttura?
Raccontaci il tuo contesto: sedi, tecnologie, servizi critici. Ti mostriamo come Core e Infinity possono lavorare sul tuo caso.