Sicurezza nativa
Proteggere la piattaforma che controlla l’infrastruttura: accesso, dati e superficie operativa.
Lo strumento di osservazione non deve diventare un punto di esposizione
Sentinet³ è progettato per lavorare in contesti ad elevato livello di sicurezza, implementando meccanismi di autoprotezione contro gli attacchi informatici che limitano l’esposizione del sistema di monitoraggio e governano l’accesso alle informazioni raccolte. La sicurezza della piattaforma riguarda le componenti web, i privilegi, le credenziali, la memorizzazione e l’esecuzione dei servizi.
Queste misure garantiscono continuità operativa, integrità dei dati e protezione attiva dell’infrastruttura, e rendono la piattaforma idonea all’utilizzo in contesti militari, governativi, critici o classificati, anche in architetture federate.
| Area di protezione | Meccanismi |
|---|---|
| Accesso | Autenticazione a due fattori (2FA) per amministratori e profili operativi, a garanzia di un accesso sicuro anche in caso di compromissione delle credenziali. Meccanismo anti brute force che rileva e blocca automaticamente i tentativi di accesso reiterati non autorizzati. |
| Applicazioni web | Web Application Firewall (WAF) integrato che ispeziona, filtra e blocca le richieste malevole verso i moduli web della piattaforma. |
| Perimetro di rete | Firewall interno nativamente integrato, configurabile per la segmentazione e il controllo granulare del traffico tra i moduli del sistema e verso l’esterno. |
| Dati e segreti | Password, token e chiavi di accesso gestiti con algoritmi crittografici aggiornati. File system criptato, per la riservatezza dei dati anche in caso di accesso fisico non autorizzato al dispositivo. |
| Configurazioni | File di configurazione accessibili solo dai processi autorizzati e protetti da accessi non autorizzati. |
| Privilegi | Hardening che impedisce l’elevazione non autorizzata dei privilegi da parte di utenti o processi compromessi. |
| Isolamento | Ogni componente opera in ambienti segregati, con sandboxing o containerizzazione, per prevenire la propagazione laterale di un eventuale compromesso. |
Una parte critica della catena operativa
Proteggere la console, limitare i privilegi amministrativi e mantenere robuste le credenziali evita che il sistema di monitoraggio diventi esso stesso un punto di esposizione. La configurazione deve prevedere:
- accessi profilati per ruolo;
- protezione delle comunicazioni;
- controllo delle modifiche.
Misure tecniche e organizzative. Queste misure affiancano, e non sostituiscono, la gestione organizzativa della sicurezza: policy, segmentazione, patch management, backup, audit e procedure di esercizio dell’ambiente.
Sicurezza della piattaforma e cybersecurity dell’infrastruttura
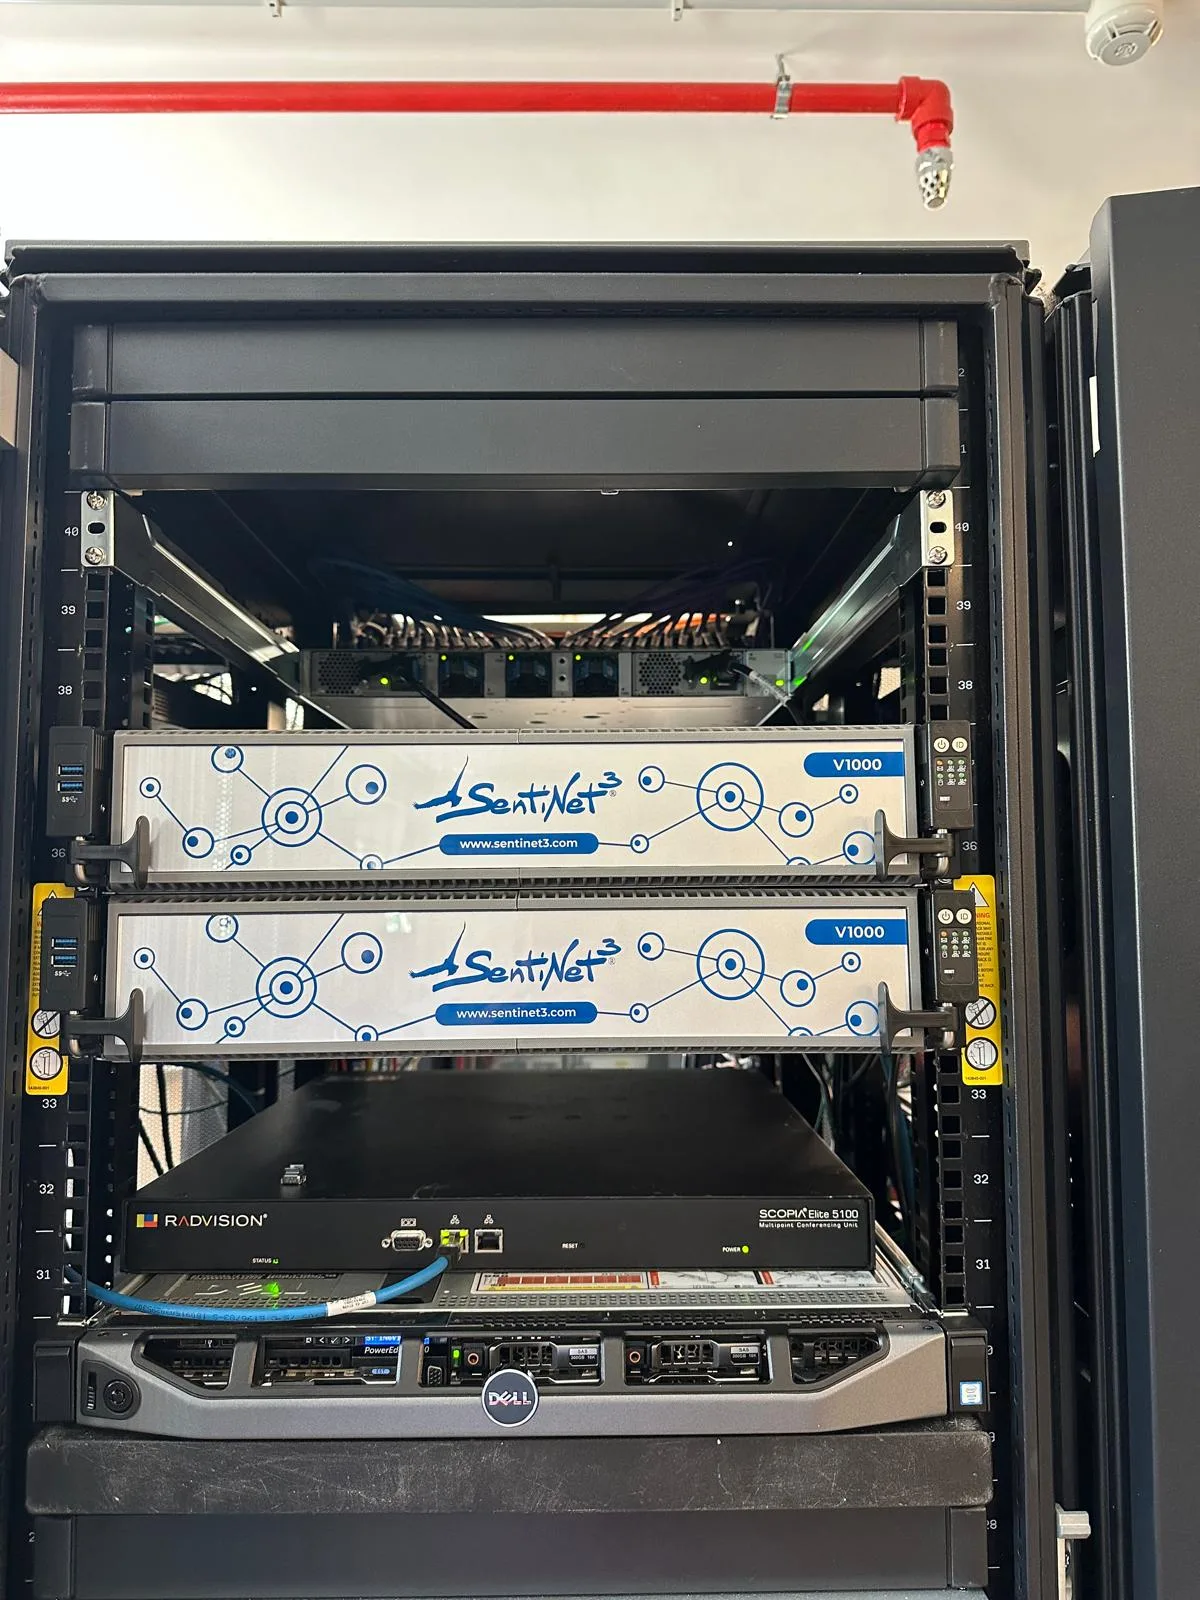
La sicurezza nativa protegge Sentinet³ Core. È distinta dalle funzioni dei moduli Infinity dedicati alla cybersecurity dell’infrastruttura monitorata.
Sicurezza nativa
Protegge accesso, dati, configurazioni e componenti della piattaforma di monitoraggio.
Moduli Infinity
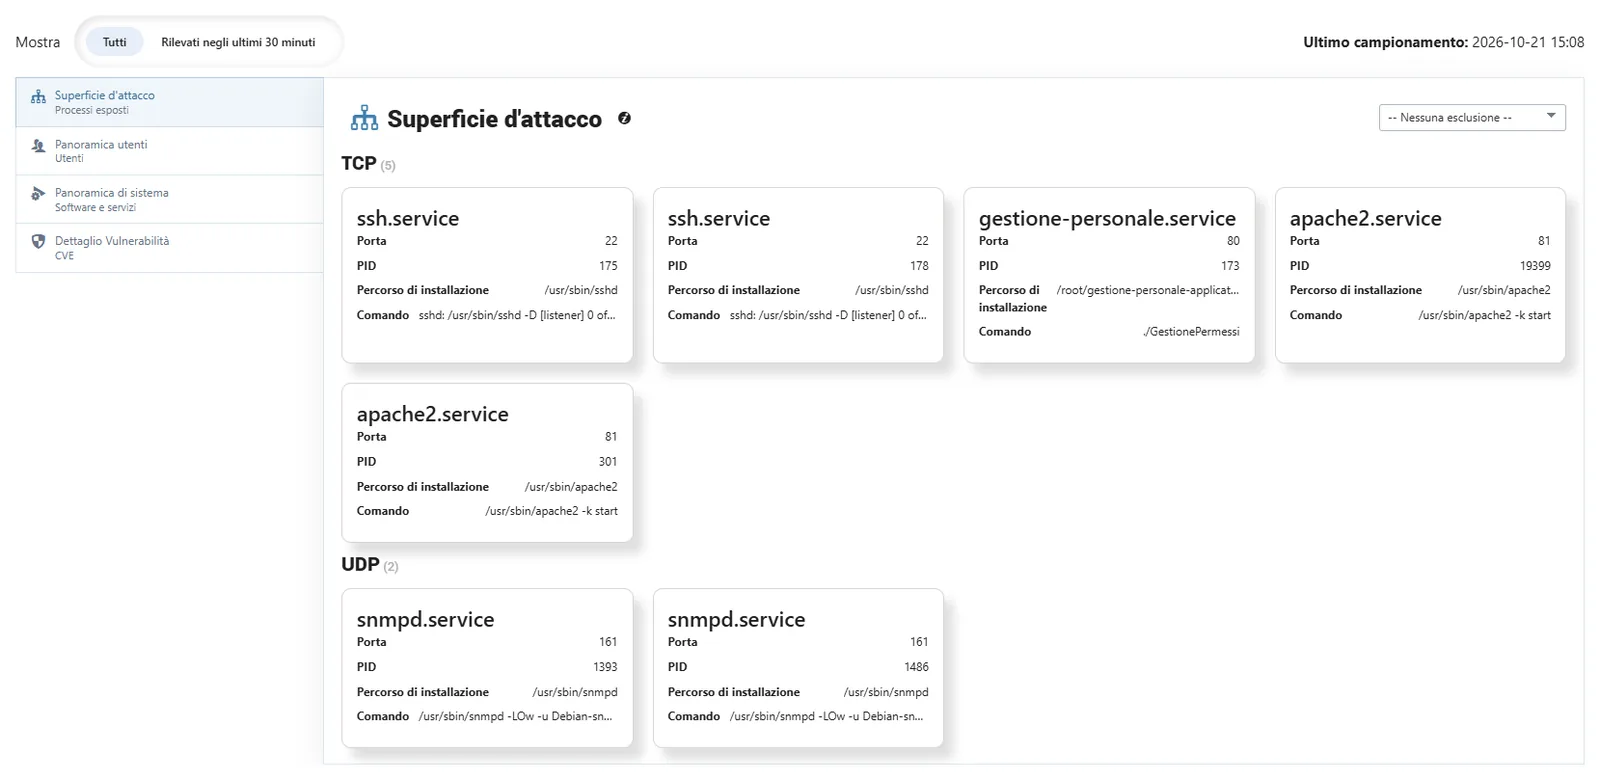
Security Insight e Threat Insight analizzano sicurezza degli host, vulnerabilità e percorsi di attacco dell’infrastruttura.
Approfondimenti correlati
Vuoi vedere Sentinet³ sulla tua infrastruttura?
Raccontaci il tuo contesto: sedi, tecnologie, servizi critici. Ti mostriamo come Core e Infinity possono lavorare sul tuo caso.