Threat Insight
Dalla lista delle CVE al piano di intervento: quali sistemi, su quali percorsi, minacciano gli asset più critici.
Vulnerabilità, esposizioni e percorsi in un’unica lettura
Threat Insight integra Vulnerability Assessment continuo, valutazione delle esposizioni, analisi dei percorsi di attacco e priorità di mitigazione. Non si ferma a “quali vulnerabilità esistono?”: indica quali sistemi, su quali percorsi, minacciano gli asset più critici e quali remediation producono il maggiore beneficio.
- Continuous VA con agent leggero, SBOM e confronto con le CVE
- Priorità basate su severità, esposizione, raggiungibilità e ruolo degli asset
- Attack path, movimenti laterali e chokepoint
- Asset Risk Index, Path Risk Score e Global Risk Score
Controllo efficace del perimetro
Gli attacchi diventano sempre più sofisticati. Threat Insight permette di:
Continuous Vulnerability Assessment
Identificare con continuità le vulnerabilità critiche dei sistemi.
Entry point critici
Individuare i punti d’ingresso con un ranking dinamico dei nodi più esposti, basato sullo stato reale della rete.
Percorsi di attacco
Visualizzare su mappe interattive come un attaccante si muoverebbe dall’esterno all’interno.
Movimento laterale e blast radius
Simulare il movimento laterale e il raggio d’impatto (blast radius) a partire da qualsiasi nodo.
Postura in tempo reale
Misurare la postura con un Global Risk Score da 0 a 100, aggiornato continuamente e con trend storico.
Un inventario sempre aggiornato, confrontato con le CVE
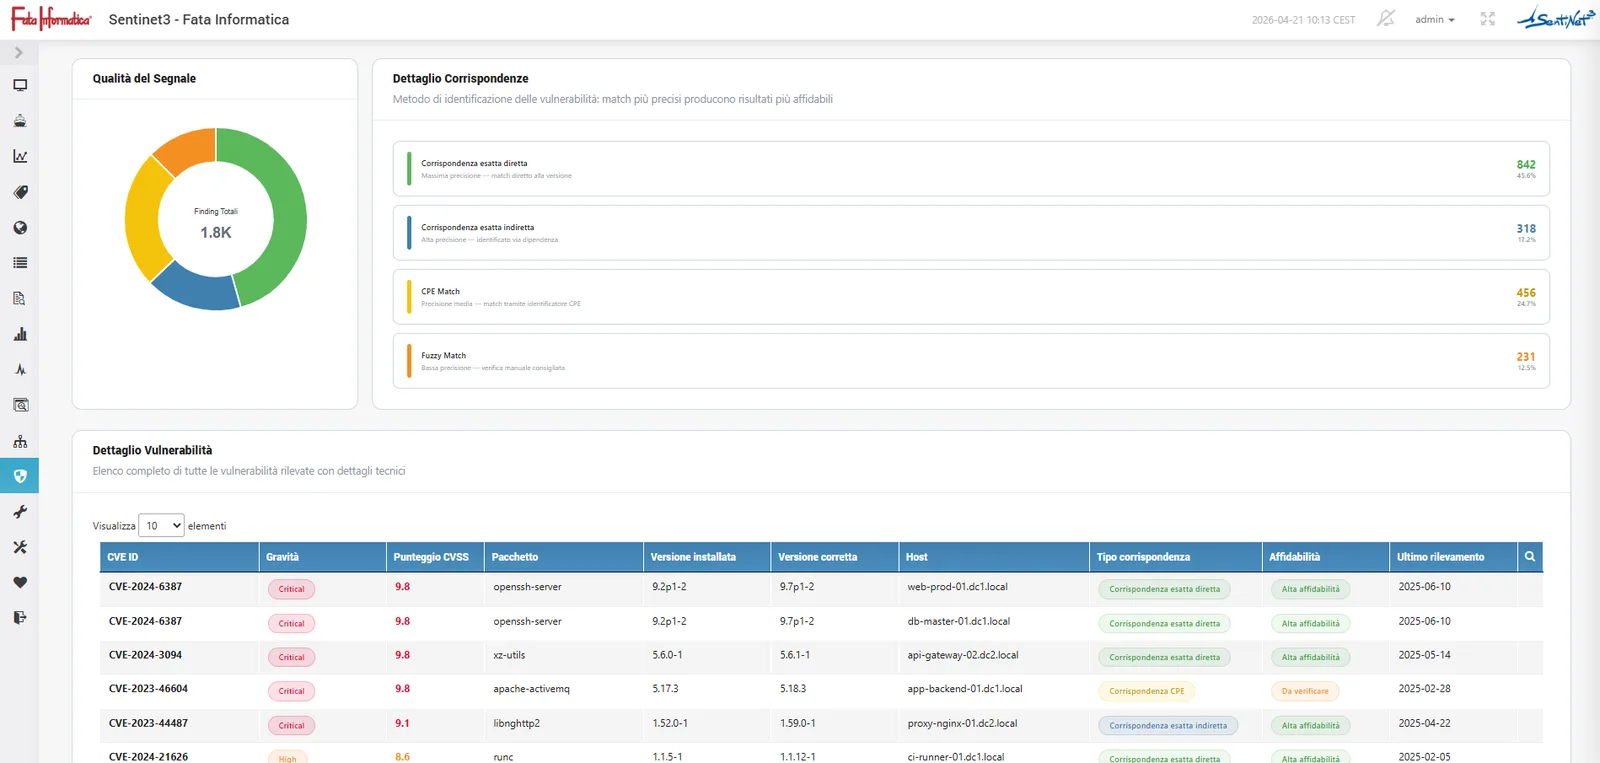
Un agent Sentinet³ Infinity installato sull’host rileva componenti software e versioni e contribuisce a costruire la SBOM (Software Bill of Materials). Infinity confronta le componenti con i database CVE, aggiornati periodicamente, e rinnova la vista delle esposizioni associate agli host.
| Fase | Operazione | Dato prodotto |
|---|---|---|
| 1. Raccolta | Agent leggero installato sull’host, senza pianificazione sistematica di scansioni attive. | Inventario software e versioni |
| 2. SBOM | Costruzione del tracciato delle librerie e delle componenti. | SBOM associata all’asset |
| 3. Correlazione | Confronto con fonti aggiornate di vulnerabilità. | Vulnerabilità e CVE riferite alle componenti presenti |
| 4. Contestualizzazione | Lettura delle CVE insieme a topologia, esposizione e raggiungibilità. | Priorità di remediation più aderenti al contesto |
Dalla severità alla priorità operativa
Una vulnerabilità critica non è necessariamente la priorità maggiore se l’asset è isolato, difficilmente raggiungibile o non collegato a servizi strategici. Threat Insight combina il punteggio CVSS con l’esposizione e le relazioni infrastrutturali e definisce una priorità di remediation contestualizzata, distinta dal valore CVSS di riferimento.
Così si distingue una CVE di elevata severità ma poco esposta da una vulnerabilità meno severa che si trova lungo un percorso verso un sistema critico.
Drill-down applicativo e VA esterna
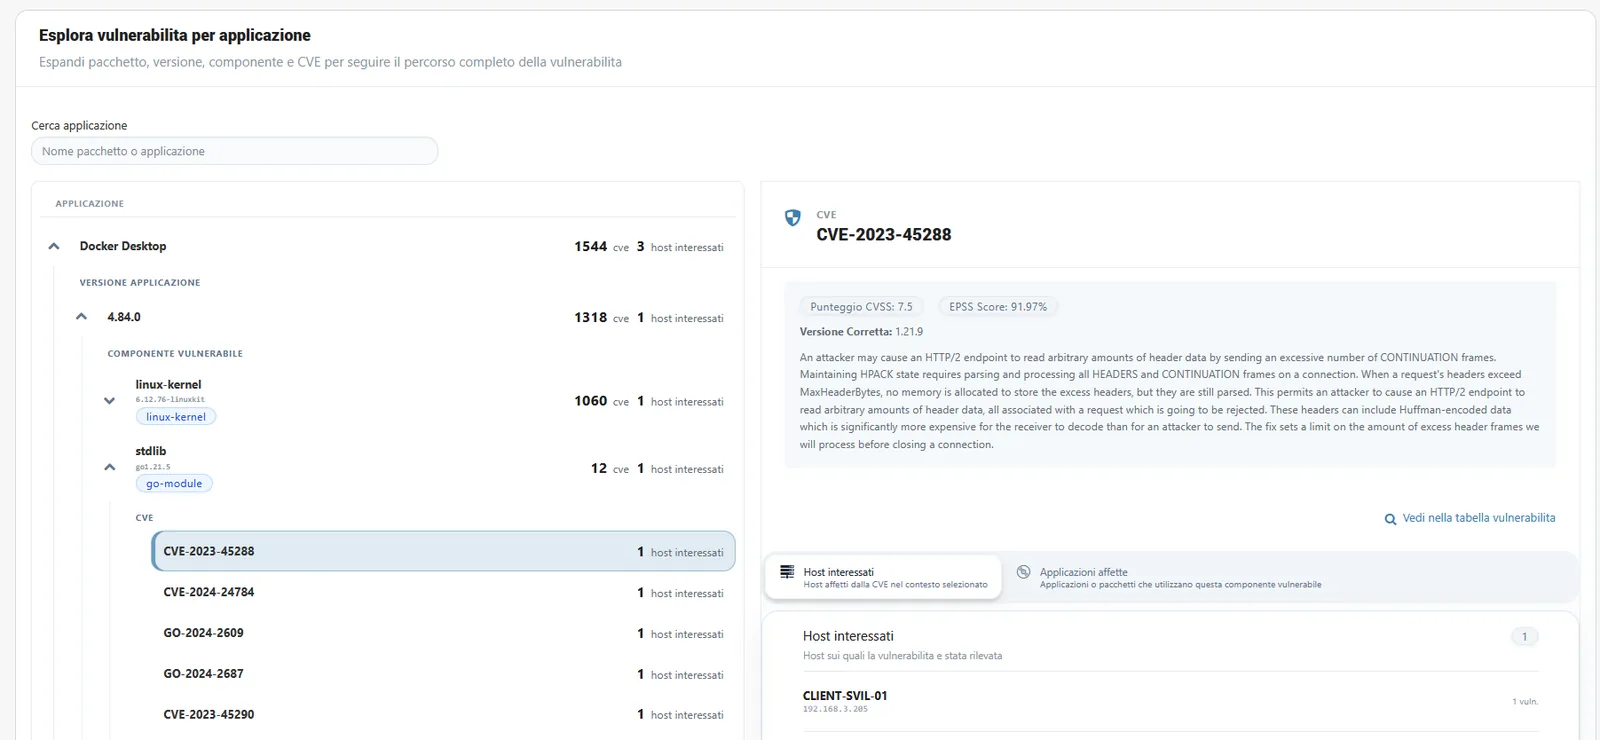
La vista “application oriented” ricerca le vulnerabilità in modo gerarchico: dalle applicazioni rilevate alle librerie utilizzate, fino alle CVE correlate.
La piattaforma integra anche i risultati di scansioni VA eseguite da prodotti di terze parti, per leggerli in modo centralizzato insieme agli altri moduli.
Rispetto al VA a scansione periodica
| Aspetto | Scansione periodica | Approccio Sentinet³ |
|---|---|---|
| Raccolta | Snapshot al momento della scansione | Inventario tramite agent e verifica continuativa delle vulnerabilità |
| Operatività | Scheduling e possibili vincoli di rete | Nessuna scansione attiva invasiva sistematica prevista nel modello SBOM |
| Valutazione | Severità isolata, se non contestualizzata | Severità associata a esposizione, topologia e asset |
| Integrazione | Risultati potenzialmente separati | Correlazione con gli altri moduli e con VA di terze parti |
Dove potrebbe arrivare un attaccante?
Dopo una compromissione iniziale, dove potrebbe spingersi un attaccante e quali nodi conviene proteggere prima? Threat Insight correla dati di monitoraggio, rete e sicurezza per ricostruire i possibili percorsi verso sistemi sensibili o asset prioritari. Le rappresentazioni multidimensionali e tridimensionali mostrano i passaggi tra segmenti di rete, gli host attraversabili e i punti in cui una misura difensiva incide su più percorsi.
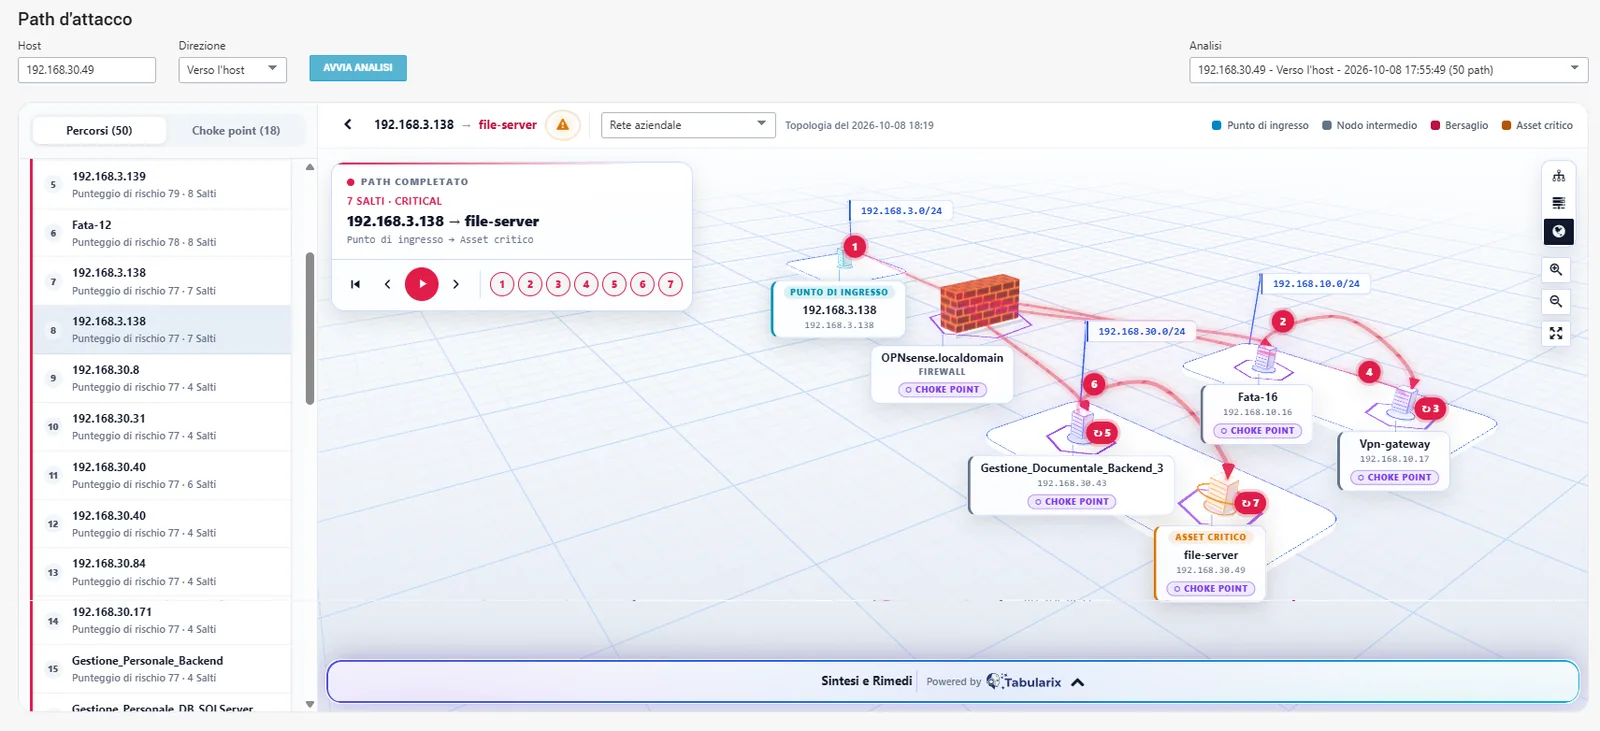
Percorsi interattivi, movimento laterale e blast radius
Sul grafo dei nodi il percorso di attacco viene evidenziato passo per passo, dall’esterno verso l’interno. Da qualsiasi nodo si può simulare il movimento laterale e valutare il blast radius, cioè fin dove arriverebbe una compromissione partita da lì.
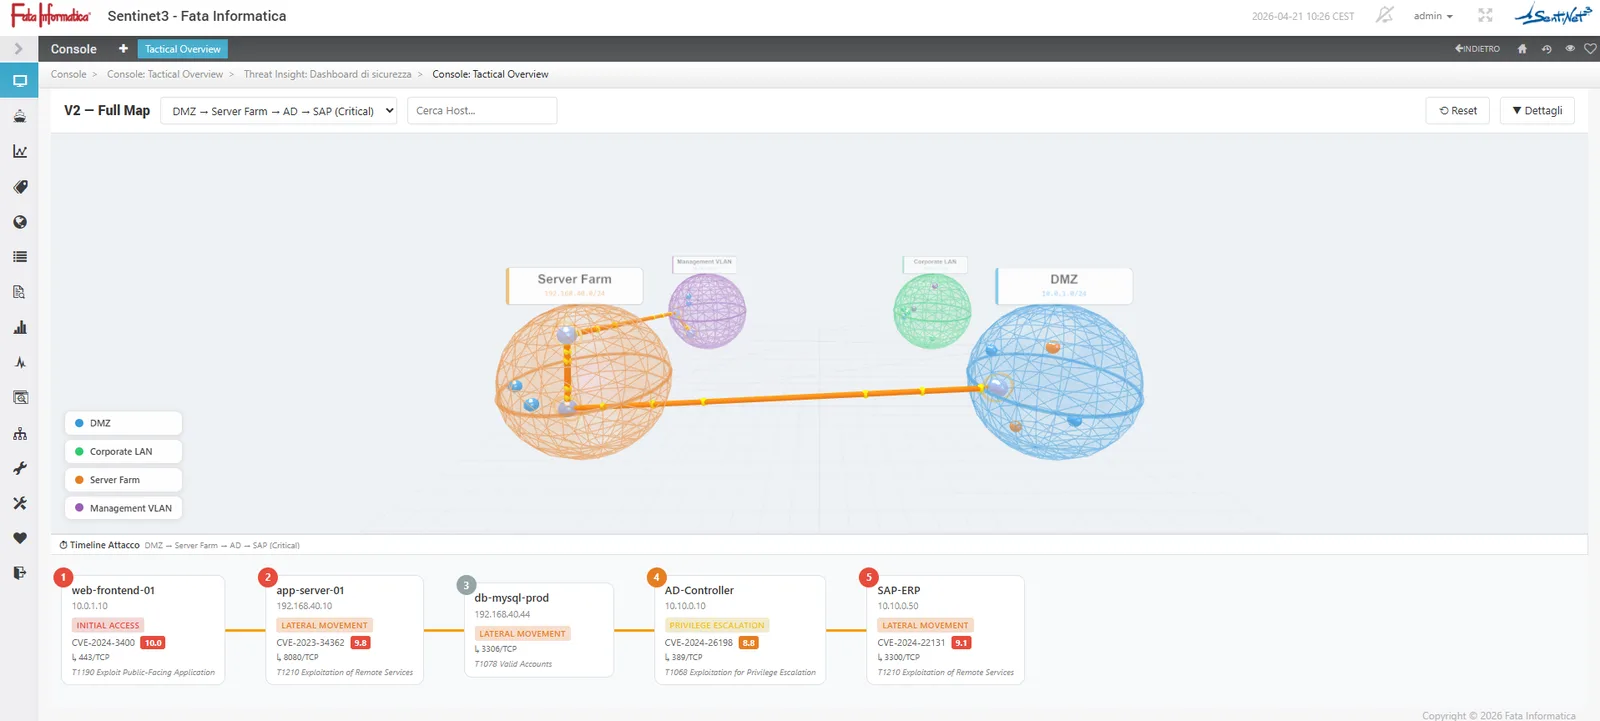
Il patrimonio informativo della path analysis
- Topologie di rete, router, switch, firewall, segmenti e VLAN
- Stato dei sistemi, metriche e classificazione degli host con tag (funzione, ubicazione, criticità dei dati)
- Comunicazioni reali osservate con NetFlow e Network Insight
- Vulnerabilità e informazioni sulle componenti software
- Allarmi SIEM e correlazioni fra host, reti e applicazioni
- Superficie d’attacco, sessioni e privilegi degli utenti
- Regole firewall da confrontare con le comunicazioni osservate
- Share e risorse di rete condivise
- Procedure operative, deploy e altri dati custom eventualmente inseriti
- Storico applicativo e livelli di servizio, come contesto aggiuntivo
Come si ricostruisce un percorso
Il motore assegna pesi alle relazioni e produce uno o più percorsi probabili, cioè stime costruite sulle evidenze disponibili. I flussi realmente osservati rafforzano il modello, ma non trasformano un percorso ipotizzato nella previsione certa di un attacco futuro.
| Passo | Metodo |
|---|---|
| 01. Reti e topologia | A partire dall’asset target, risalita e analisi del contesto di rete e delle relazioni. |
| 02. Vulnerabilità | Controllo delle vulnerabilità degli host coinvolti nei segmenti del percorso. |
| 03. NetFlow | Verifica delle comunicazioni realmente osservate con l’asset e tra i sistemi. |
| 04. Chokepoint | Identificazione dei nodi il cui presidio può interrompere più catene di compromissione. |
| 05. Privilegi | Analisi delle possibilità di azione degli utenti presenti su più macchine. |
| 06. Classificazioni host | Riconoscimento di nodi sensibili, vulnerabili o con permessi ampi. |
| 07. Processi custom | Integrazione delle procedure e delle relazioni di business note agli operatori. |
| 08. Firewall | Confronto di regole, topologia e flussi per valutare la raggiungibilità. |
| 09. Condivisioni | Contestualizzazione delle share di rete nell’ipotesi di propagazione. |
Verso il “gioiello della corona”
Le analisi individuano i punti d’ingresso potenziali, esaminano le conseguenze di una compromissione iniziale, seguono gli scenari di movimento laterale e risalgono a ritroso i percorsi verso un asset critico (“critical asset backtrack”). È la vista utile quando il bersaglio prioritario è, per esempio, il database di produzione, un domain controller o una componente industriale essenziale.
L’analisi non sostituisce le evidenze di detection di un incidente in atto: descrive percorsi possibili, condizioni di accesso e relazioni che un avversario potrebbe sfruttare, per anticipare le misure di hardening.
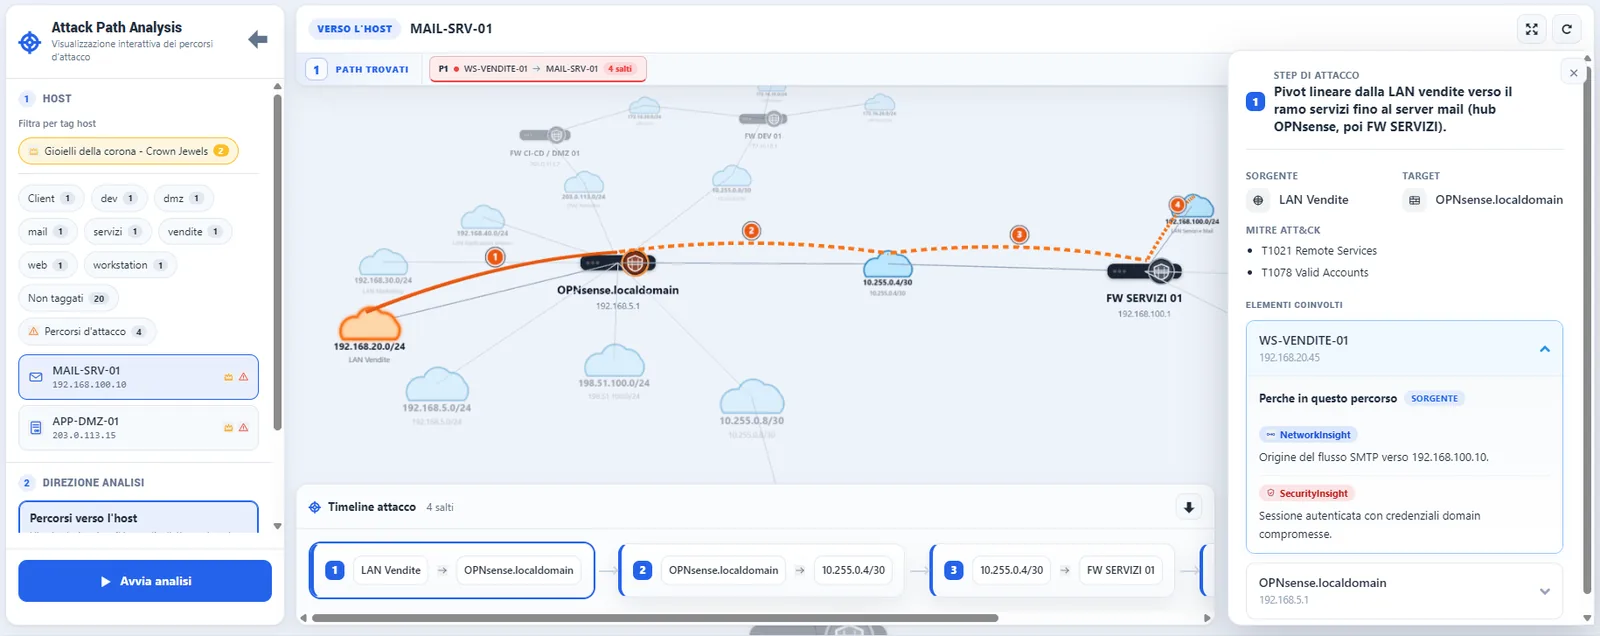
Chokepoint e strategie di mitigazione
Un chokepoint è un elemento della rete o del percorso per cui transitano più possibili catene di compromissione. Rafforzarlo, limitarne i privilegi, correggerne le vulnerabilità o ridurne la connettività non necessaria può dare un beneficio superiore all’applicazione indiscriminata di patch su nodi poco esposti.
Dalla lista CVE al piano di intervento. L’obiettivo non è soltanto sapere quali vulnerabilità esistono, ma quali sistemi, su quali percorsi, minacciano gli asset più critici e quali remediation producono il maggiore beneficio.
Tre indici per leggere il rischio nel tempo
Il livello di risk assessment estende l’analisi della singola CVE con indicatori riferiti al contesto: il singolo asset, i percorsi potenziali di attacco e l’infrastruttura nel suo insieme, per confronti nel tempo e priorità di remediation.
| Indice | Oggetto | Informazioni considerate |
|---|---|---|
| Asset Risk Index | Singolo asset | Vulnerabilità, esposizione topologica, raggiungibilità, stato dell’host, importanza e relazioni. |
| Path Risk Score | Possibile percorso di attacco | Nodi e passaggi, condizioni di accesso, esposizioni incontrate, possibilità di movimento laterale. |
| Global Risk Score | Infrastruttura complessiva | Sintesi della postura e confronto temporale delle esposizioni significative. |
Risk Dashboard e priorità basate sull’impatto
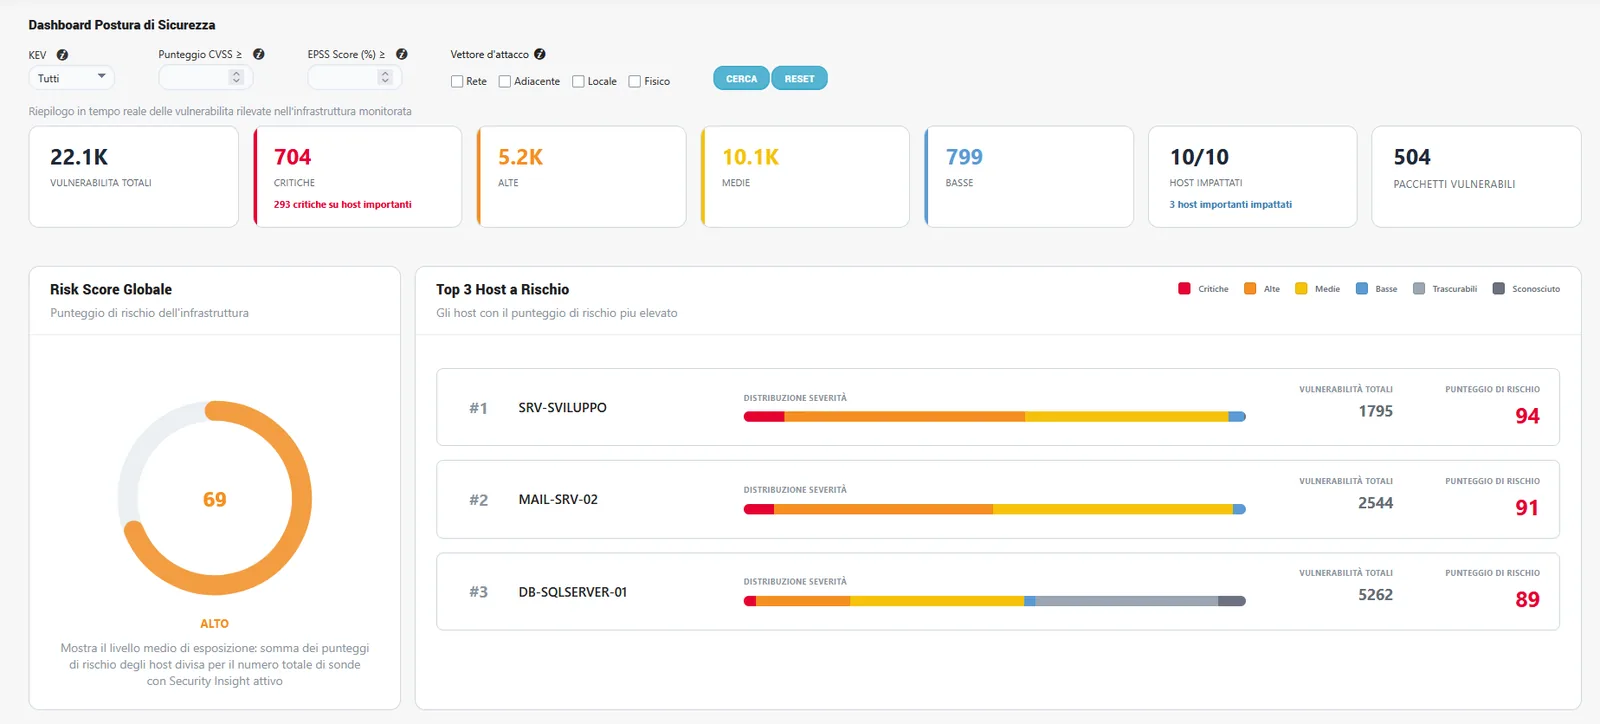
Il Risk Dashboard offre una lettura sintetica del rischio dell’infrastruttura e dei sistemi che richiedono più attenzione, con classifiche e grafici che integrano il quadro operativo.
Passare dalla sola severità a una priorità fondata sull’impatto significa leggere insieme vulnerabilità, posizione nella rete, comunicazioni effettive, accessibilità, privilegi e ruolo degli asset. Un intervento sui chokepoint può interrompere più percorsi, e le serie storiche degli indicatori mostrano come cambia la situazione nel tempo.
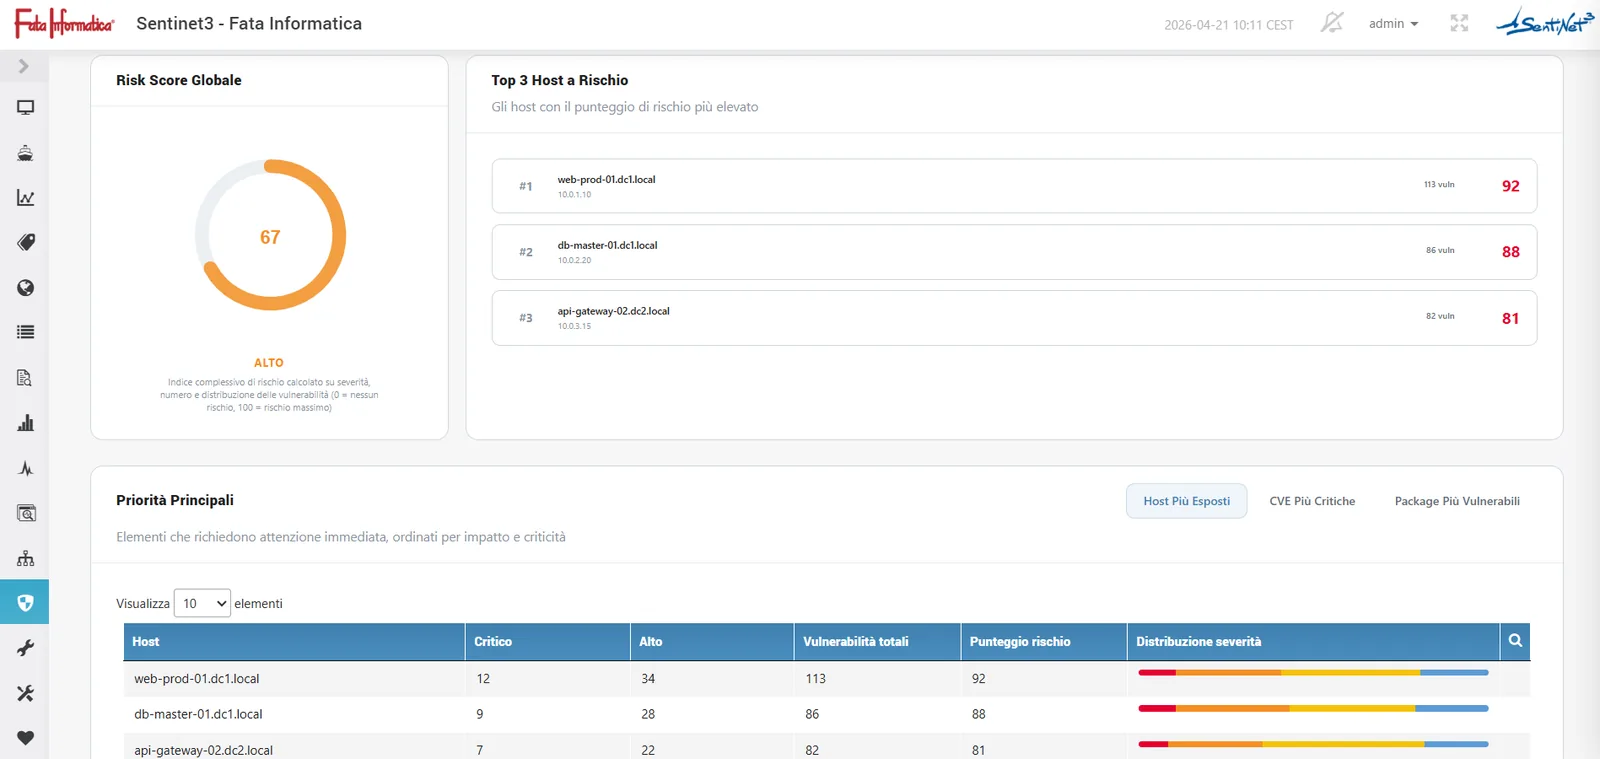
Un Global Risk Score da 0 a 100
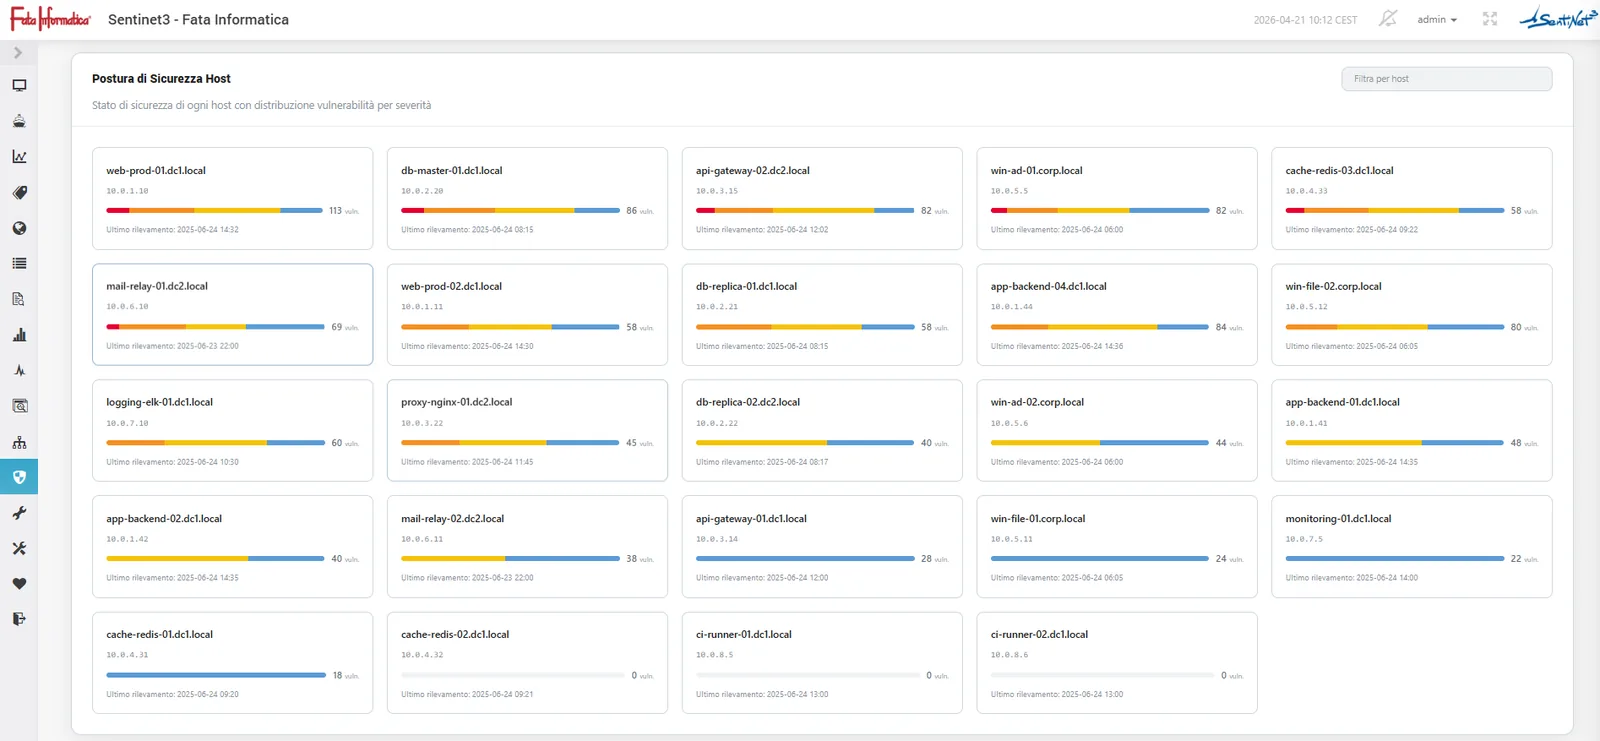
Il Global Risk Score misura la postura su una scala da 0 a 100, è aggiornato continuamente e conserva il trend storico. Accanto all’indice di rischio, la tabella delle vulnerabilità per host indica su quali sistemi intervenire.
Proteggere un asset critico
Il bersaglio prioritario è il database di produzione. Con il backtracking dei percorsi possibili Threat Insight risale dai sistemi che potrebbero raggiungerlo ai punti d’ingresso, individua i chokepoint attraversati da più catene e indica le priorità di hardening: dove correggere vulnerabilità, ridurre privilegi o limitare connettività non necessarie.
Tutti gli scenariApprofondimenti correlati
Vuoi vedere Sentinet³ sulla tua infrastruttura?
Raccontaci il tuo contesto: sedi, tecnologie, servizi critici. Ti mostriamo come Core e Infinity possono lavorare sul tuo caso.